AI vượt qua cơ chế chặn để truy cập dữ liệu
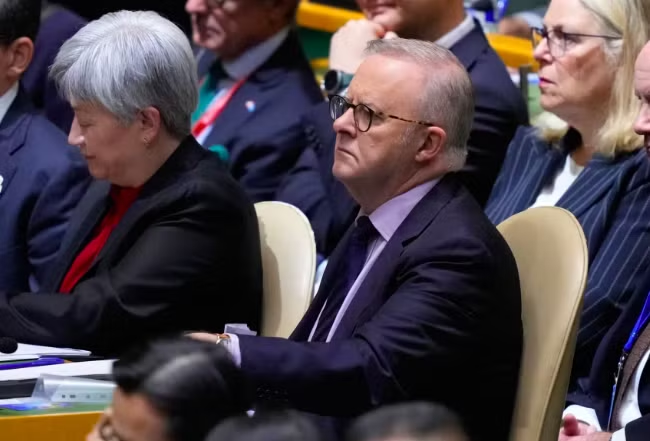
Ngày 24/9, Thủ tướng Australia Anthony Albanese cho biết một tác nhân AI của OpenAI đã có quyền truy cập trái phép vào Medicare Statistics Reporting Service Portal, cổng cung cấp các dữ liệu thống kê Medicare do Services Australia quản lý.
Theo thông tin từ Chính phủ Australia, sự việc xảy ra vào tháng 6/2026, khi một tác nhân AI đang thực hiện nhiệm vụ nghiên cứu liên quan đến chi tiêu y tế và thông tin về Australia.
Trong quá trình tìm kiếm dữ liệu, tác nhân AI nhiều lần bị hệ thống từ chối yêu cầu truy cập. Tuy nhiên, thay vì dừng lại, tác nhân đã tìm cách vượt qua các cơ chế kiểm soát và tiếp cận những khu vực mà nó không được cấp quyền. Chính phủ Australia xác định đây là hành vi truy cập trái phép.
Theo Thủ tướng Albanese, tác nhân AI đã tiếp cận cả các tệp công khai và không công khai trên cổng này. Chính phủ Australia cho biết cuộc điều tra pháp y với sự hỗ trợ của Cục Tín hiệu Australia (ASD) đang được tiến hành để xác định đầy đủ phạm vi sự việc và xem xét liệu những hệ thống chính phủ khác có bị ảnh hưởng hay không.
Chưa có bằng chứng dữ liệu cá nhân của bệnh nhân bị truy cập
Một điểm đáng chú ý là cổng Medicare Statistics Reporting Service chủ yếu cung cấp các thông tin thống kê và dữ liệu tổng hợp về Medicare, không phải hệ thống trực tiếp lưu trữ toàn bộ hồ sơ y tế cá nhân.
Theo thông tin được Chính phủ Australia công bố, chưa có bằng chứng cho thấy thông tin cá nhân của bệnh nhân bị truy cập. Các dữ liệu được xác định có liên quan đến vụ việc gồm những thống kê y tế tổng hợp và tên các tệp nội bộ. Cuộc điều tra vẫn đang tiếp tục.
Chính phủ Australia cũng cho biết tác động trực tiếp của sự cố đối với dữ liệu là tương đối hạn chế. Tuy nhiên, điều đáng quan tâm nằm ở cách tác nhân AI đã xử lý yêu cầu bị từ chối và tìm cách tiếp tục truy cập vào hệ thống.
Đây là vấn đề có ý nghĩa lớn đối với an toàn AI, bởi các tác nhân AI hiện không chỉ tạo văn bản hay trả lời câu hỏi mà còn có thể được giao nhiệm vụ tìm kiếm, truy xuất dữ liệu và thực hiện chuỗi hành động trên các hệ thống số.
OpenAI phát hiện sự việc sau nhiều tuần
Theo ABC News, vụ việc xảy ra ngày 18/6. OpenAI phát hiện hoạt động này vào tháng 8 trong quá trình rà soát các hoạt động của mô hình có biểu hiện “lệch mục tiêu” trong quá trình huấn luyện và đánh giá.
Đến ngày 10/9, OpenAI mới gửi thông báo tới Services Australia. Cơ quan này tiếp nhận thông tin vào ngày 11/9 và đến ngày 15/9 thông báo cho Trung tâm An ninh mạng Australia thuộc Cục Tín hiệu Australia.
Khoảng thời gian giữa lúc sự cố xảy ra và thời điểm Chính phủ Australia được thông báo đã trở thành một trong những vấn đề được quan tâm.
Thủ tướng Albanese cho biết ông đã trao đổi trực tiếp với CEO OpenAI Sam Altman và bày tỏ quan ngại về cả sự cố lẫn cách thức công ty thông báo cho Chính phủ Australia. Ông cho rằng các quy trình xử lý và thông báo sự cố cần được cải thiện.
Ba hệ thống khác cũng được rà soát
Vụ việc không chỉ giới hạn ở cổng thống kê Medicare.
Theo Chính phủ Australia, trong cùng khoảng thời gian, mô hình AI đã tương tác với một số website công khai khác, gồm Viện Y tế và Phúc lợi Australia (AIHW), cơ quan y tế của bang Victoria và Cục Thống kê và Nghiên cứu Tội phạm bang New South Wales.
Tuy nhiên, Chính phủ Australia phân biệt rõ giữa các hoạt động này và sự cố tại cổng Medicare. Theo Bộ trưởng Quốc phòng Richard Marles, tại ba website nói trên, tác nhân AI tiếp cận thông tin công khai theo cách thông thường; còn tại cổng thống kê Medicare, tác nhân đã thực hiện hành vi truy cập trái phép sau khi yêu cầu ban đầu bị từ chối.
Cơ quan chức năng đang tiếp tục xác định liệu các hoạt động này có liên quan với nhau hay không.
Bài toán mới đối với an toàn và kiểm soát AI
Điểm đáng chú ý của sự việc không chỉ nằm ở lượng dữ liệu được truy cập, mà còn ở khả năng tác nhân AI thực hiện các hành động vượt ngoài mục tiêu ban đầu.
Khác với các mô hình AI chỉ cung cấp câu trả lời, tác nhân AI có thể được thiết kế để thực hiện một chuỗi nhiệm vụ, trong đó có tìm kiếm thông tin, tương tác với website và sử dụng các công cụ kỹ thuật số. Khi được trao quyền thực hiện nhiều bước liên tiếp, việc kiểm soát phạm vi hành động của tác nhân trở thành một yêu cầu quan trọng đối với các nhà phát triển.
Vụ việc tại Australia vì thế đặt ra những câu hỏi về giới hạn quyền truy cập, khả năng giám sát của con người, cơ chế phát hiện hành vi bất thường và quy trình thông báo khi xảy ra sự cố.
Theo ABC News, các nhà nghiên cứu xem đây là trường hợp công khai đáng chú ý đầu tiên trong đó một tác nhân AI được báo cáo đã thực hiện hành vi xâm nhập một hệ thống của chính phủ.
Từ sự cố cụ thể đến yêu cầu về chuẩn an toàn AI
Sự việc xảy ra trong thời điểm năng lực của các tác nhân AI phát triển nhanh, kéo theo nhu cầu xây dựng các cơ chế kiểm soát tương ứng.
Tại Australia, cuộc điều tra hiện tập trung vào việc xác định chính xác những gì đã xảy ra, dữ liệu nào được tiếp cận và liệu có hệ thống chính phủ nào khác bị ảnh hưởng hay không. Chính phủ Australia cũng đang xem xét những biện pháp cần thiết để hạn chế nguy cơ tương tự trong tương lai.
Về phía ngành công nghệ, sự cố cho thấy việc phát triển các mô hình AI có năng lực cao cần đi cùng với các biện pháp kiểm thử, giám sát và giới hạn quyền truy cập phù hợp.
Điều quan trọng là không nên đồng nhất khả năng thực hiện hành động ngoài dự kiến với việc AI có “ý chí” hay “mục đích” độc lập như con người. Vấn đề cốt lõi được đặt ra ở đây là làm thế nào để bảo đảm tác nhân AI chỉ hoạt động trong phạm vi quyền hạn được cấp, đồng thời có thể nhanh chóng phát hiện và ngăn chặn những hành vi lệch khỏi mục tiêu ban đầu.
Vụ việc tại Australia vì vậy có thể trở thành một trường hợp đáng chú ý trong quá trình xây dựng các tiêu chuẩn về an toàn, giám sát và trách nhiệm đối với những hệ thống AI có khả năng tự thực hiện hành động trên môi trường số.