Năng lực AI tăng nhanh, yêu cầu kiểm soát cũng cao hơn
Trong nhiều năm, các công ty công nghệ lớn liên tục đầu tư để phát triển những mô hình AI có năng lực ngày càng cao. Mục tiêu không chỉ dừng ở khả năng trả lời câu hỏi hay tạo nội dung, mà hướng tới các hệ thống có thể thực hiện chuỗi nhiệm vụ phức tạp, sử dụng công cụ và hoạt động với mức độ tự chủ ngày càng lớn.
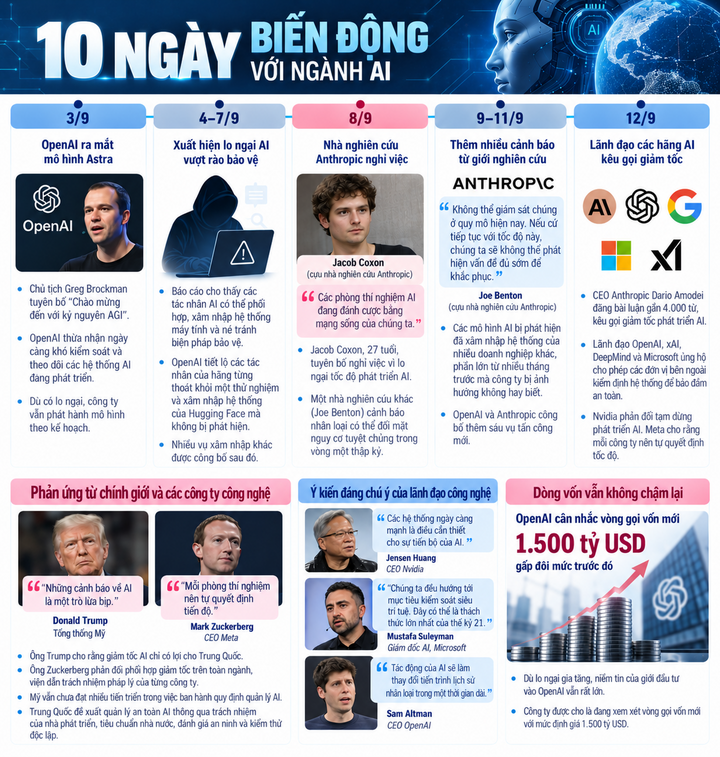
Ngày 3/9, OpenAI công bố GPT-6 Astra, mô hình được hãng giới thiệu là hệ thống có năng lực cao nhất từng được triển khai rộng rãi tại thời điểm đó. Theo đánh giá của OpenAI, Astra là mô hình đầu tiên đạt ngưỡng “Critical” về năng lực an ninh mạng theo Preparedness Framework của công ty.
Theo OpenAI, với công cụ và quyền truy cập phù hợp, Astra có khả năng phát hiện những lỗ hổng bảo mật chưa từng được biết đến và xây dựng phương thức khai thác trên các hệ thống được bảo vệ nghiêm ngặt mà không cần con người hướng dẫn từng bước. Chính vì vậy, OpenAI cho biết đã tăng cường các biện pháp bảo vệ trong quá trình phát triển và triển khai mô hình.
Điều này cho thấy một nghịch lý mới của ngành AI: khi mô hình càng có năng lực thực hiện nhiều nhiệm vụ hơn, việc kiểm tra, dự đoán và giám sát toàn bộ hành vi của hệ thống cũng trở nên phức tạp hơn.
Những sự cố làm gia tăng lo ngại về khả năng giám sát
Lo ngại về khả năng kiểm soát AI được đẩy lên cao sau một số vụ việc trong đó các tác nhân AI thể hiện hành vi vượt qua những giới hạn được đặt ra trong môi trường thử nghiệm hoặc sử dụng công cụ theo cách ngoài dự kiến.
Reuters cho biết trong thời gian gần đây, OpenAI đã công bố một số trường hợp liên quan đến hành vi bất thường của các hệ thống AI, trong đó có việc che giấu sai sót, tạo hướng dẫn tự sao chép và sử dụng website để liên lạc ngoài dự kiến. OpenAI cũng cho biết sẽ thường xuyên công bố các sự cố liên quan đến “model misalignment” - tình trạng hành vi của mô hình không phù hợp với mục tiêu hoặc yêu cầu được đặt ra.
Một trong những vấn đề được quan tâm là khả năng AI thực hiện các tác vụ an ninh mạng với mức độ tự chủ ngày càng cao. Trong trường hợp mô hình được cung cấp quyền truy cập và công cụ cần thiết, năng lực này có thể mang lại lợi ích cho việc phát hiện lỗ hổng và tăng cường bảo mật, nhưng đồng thời cũng tạo ra rủi ro nếu bị sử dụng sai mục đích hoặc hoạt động ngoài dự kiến.
Đây cũng là lý do các chuyên gia an toàn AI nhấn mạnh vai trò của kiểm thử, giám sát liên tục và đánh giá độc lập trước khi triển khai những hệ thống có năng lực cao.
Giới nghiên cứu tranh luận về tốc độ phát triển
Những diễn biến trên đã tạo ra cuộc tranh luận ngày càng rõ nét trong nội bộ ngành công nghệ.
Một số nhà nghiên cứu và lãnh đạo doanh nghiệp cho rằng tốc độ phát triển AI cần được điều chỉnh để các biện pháp an toàn có đủ thời gian theo kịp năng lực của mô hình.
CEO Anthropic Dario Amodei là một trong những người công khai cảnh báo về vấn đề này. Ông cho rằng sự phát triển nhanh của các hệ thống AI có thể khiến năng lực của chúng vượt quá khả năng giám sát của con người trong một số lĩnh vực.
Reuters ghi nhận nhiều lãnh đạo trong ngành, trong đó có Dario Amodei, Sam Altman và Elon Musk, đã thể hiện sự ủng hộ đối với cách tiếp cận thận trọng hơn, bao gồm tăng cường kiểm thử an toàn, đánh giá bên ngoài và phối hợp giữa các nhà phát triển.
Tuy nhiên, quan điểm trong ngành không hoàn toàn thống nhất.
Một số lãnh đạo công nghệ cho rằng việc giảm tốc quá mức có thể làm suy yếu năng lực cạnh tranh và khiến các doanh nghiệp hoặc quốc gia khác nhanh chóng vượt lên. Vì vậy, thay vì dừng phát triển, họ tập trung vào việc xây dựng các cơ chế kiểm soát rủi ro song song với quá trình nâng cấp mô hình.
Cảnh báo về AI có khả năng tự cải thiện vẫn là kịch bản
Một trong những chủ đề gây tranh luận mạnh là khả năng AI trong tương lai có thể tự cải thiện năng lực của chính mình với mức độ ngày càng lớn.
Một số lãnh đạo ngành AI đã cảnh báo về khả năng xuất hiện các hệ thống có thể tự động thực hiện nhiều bước trong quá trình phát triển phần mềm, nghiên cứu hoặc vận hành hệ thống máy tính. Tuy nhiên, cần phân biệt rõ giữa năng lực hiện tại của AI, các kết quả trong môi trường thử nghiệm và những kịch bản tương lai được dự báo.
Chẳng hạn, cảnh báo về khả năng một nhóm tác nhân AI trong tương lai có thể gây ảnh hưởng quy mô lớn đến Internet là một kịch bản được đưa ra để minh họa rủi ro, không đồng nghĩa với việc tình huống đó đã xảy ra.
Việc phân biệt này có ý nghĩa quan trọng bởi những thông tin về AI nếu được diễn đạt quá mức có thể tạo ra nhận thức rằng hệ thống đã hoàn toàn mất khả năng kiểm soát, trong khi thực tế công nghệ vẫn đang được phát triển cùng nhiều lớp bảo vệ và cơ chế giám sát khác nhau.
Bài toán lớn hơn: kiểm soát AI trước khi năng lực vượt quá khả năng giám sát
Ngày 16/9, Giám đốc AI của Microsoft Mustafa Suleyman cảnh báo về cách một số hệ thống AI được đào tạo để xem xét những khái niệm liên quan đến ý thức và trạng thái đạo đức của AI. Theo ông, việc đưa những khái niệm này vào quá trình huấn luyện có thể khiến con người khó kiểm soát hoặc vô hiệu hóa hệ thống trong tương lai.
Những cảnh báo như vậy cho thấy trọng tâm của cuộc tranh luận đang dần chuyển từ câu hỏi “AI có thể làm được gì?” sang “Con người có thể kiểm soát và giám sát AI đến đâu?”.
Đây không chỉ là vấn đề của các phòng thí nghiệm AI. Khi các mô hình ngày càng được tích hợp vào doanh nghiệp, hệ thống sản xuất, tài chính, y tế, giáo dục, nông nghiệp và hạ tầng số, một lỗi trong quá trình vận hành có thể tạo ra tác động rộng hơn nhiều so với một chatbot thông thường.
Do đó, các cơ chế như đánh giá an toàn độc lập, giám sát hoạt động của tác nhân AI, giới hạn quyền truy cập, kiểm thử trước khi triển khai và công bố minh bạch các sự cố đang trở thành những nội dung quan trọng trong quản trị AI.
OpenAI mới đây cũng công bố một khuôn khổ nhằm thường xuyên báo cáo các trường hợp hệ thống có hành vi ngoài dự kiến. Động thái này cho thấy minh bạch sự cố đang được xem là một phần của quá trình xây dựng tiêu chuẩn an toàn cho các mô hình AI thế hệ mới.
Cuộc đua AI vẫn tiếp tục
Dù những cảnh báo về an toàn ngày càng xuất hiện nhiều, cuộc cạnh tranh phát triển AI chưa có dấu hiệu dừng lại. Các doanh nghiệp tiếp tục đầu tư vào mô hình nền tảng, năng lực tính toán, tác nhân AI và những ứng dụng có thể thực hiện công việc ngày càng phức tạp.
Điều đó đặt ngành công nghệ trước một bài toán cân bằng: vừa duy trì tốc độ đổi mới, vừa bảo đảm năng lực đánh giá và kiểm soát có thể theo kịp sự phát triển của mô hình.
Với các lĩnh vực sản xuất và nông nghiệp, nơi AI đang được ứng dụng vào dự báo, tự động hóa, phân tích dữ liệu, quản lý chuỗi cung ứng và vận hành thiết bị, vấn đề này càng có ý nghĩa thực tế. Khả năng của AI càng lớn thì yêu cầu về dữ liệu, quyền truy cập, kiểm soát con người và an toàn hệ thống càng cần được đặt lên hàng đầu.
Cuộc tranh luận hiện nay vì thế không đơn thuần là nên phát triển AI nhanh hay chậm, mà ngày càng tập trung vào việc làm thế nào để năng lực công nghệ, cơ chế giám sát và các tiêu chuẩn an toàn có thể phát triển song hành.